Zespoły bezpieczeństwa i audytu
Pytania, na które możesz odpowiedzieć
- Jakie urządzenia i lokalizacje obejmuje ewidencja?
- Które połączenia oraz informacje o aktywach udokumentowano?
- Jakie zmiany zapisano i jaki jest wynik weryfikacji terenowej?
01. Zdefiniuj zakres i jakość danych.
Zacznij od ustalenia, jakie lokalizacje i urządzenia mają znaleźć się w ewidencji. Określ wymagane identyfikatory i pola dodatkowe, na przykład opiekuna technicznego lub przyjętą klasyfikację krytyczności. RackDocs przechowuje uzgodniony opis; znaczenie klasyfikacji, odpowiedzialność i kompletność zakresu ustala zespół organizacji.
- Ustal minimalny zestaw danych o aktywie.
- Opisz role lub krytyczność w polach własnych zgodnie z przyjętą metodą.
- Przypisz osoby odpowiedzialne za utrzymanie jakości dokumentacji w swoim procesie.
02. Uzupełnij listę aktywów o fizyczne zależności.
Szafa, port, kabel i drugi koniec połączenia nadają urządzeniu kontekst. Topologia pomaga przejrzeć to, co zapisano, a paszport urządzenia zbiera szczegóły techniczne. Te informacje mogą posłużyć jako materiał do dyskusji o ryzyku i ciągłości działania. Analiza scenariuszy zagrożeń oraz ocena skutków nadal wymagają pracy specjalistów.
- Sprawdź miejsca montażu urządzeń objętych zakresem.
- Udokumentuj istotne porty i połączenia.
- Wykorzystaj zapisane zależności jako wejście do analizy ryzyka.
03. Weryfikuj i przygotowuj materiał do przeglądu.
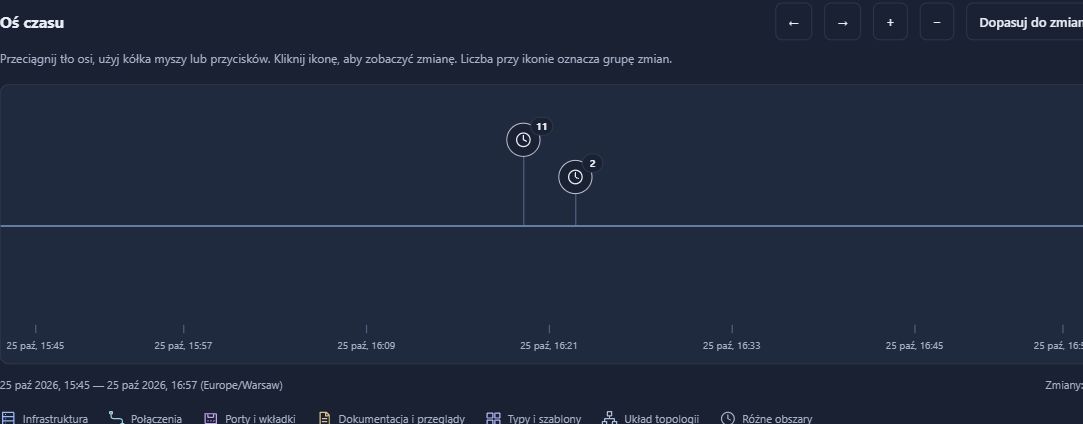
Obchód inwentaryzacyjny pomaga sprawdzić ewidencję w terenie. Wyniki i porównania pokazują pozycje wymagające wyjaśnienia; historia zmian pozwala wrócić do zapisanych aktualizacji. Raporty i dostępne eksporty umożliwiają przygotowanie wybranego zakresu danych na wewnętrzny przegląd lub rozmowę z audytorem.
- Ustal częstotliwość i zakres weryfikacji.
- Wyjaśnij rozbieżności i popraw dane po potwierdzeniu.
- Dobierz raport i opisz, jakiego okresu oraz zakresu dotyczy.
Co zostaje po wykonaniu tej pracy
- Ewidencja fizycznej infrastruktury w uzgodnionym zakresie.
- Dane o lokalizacjach, połączeniach i opisanych właściwościach aktywów.
- Wyniki weryfikacji, historia oraz eksporty pomocne w przeglądzie dokumentacji.
RackDocs nie wydaje oceny zgodności ani certyfikatu. Nie zastępuje SZBI, analizy ryzyka, obsługi incydentów ani pełnego rejestru informacji, oprogramowania i usług chmurowych.
NIS2 / KSC
Ewidencja to także punkt wyjścia do NIS2 i KSC.
Zarządzanie aktywami jest obszarem wymienionym w NIS2 i polskich przepisach KSC. RackDocs to praktyczny sposób na uporządkowanie części ewidencyjnej tych przygotowań — bez konieczności zaczynania od wielu niezależnych arkuszy. Szczegóły podstaw prawnych i granice wsparcia opisujemy osobno.
Jak RackDocs wspiera przygotowania do NIS2 / KSC →Poznaj używane funkcje
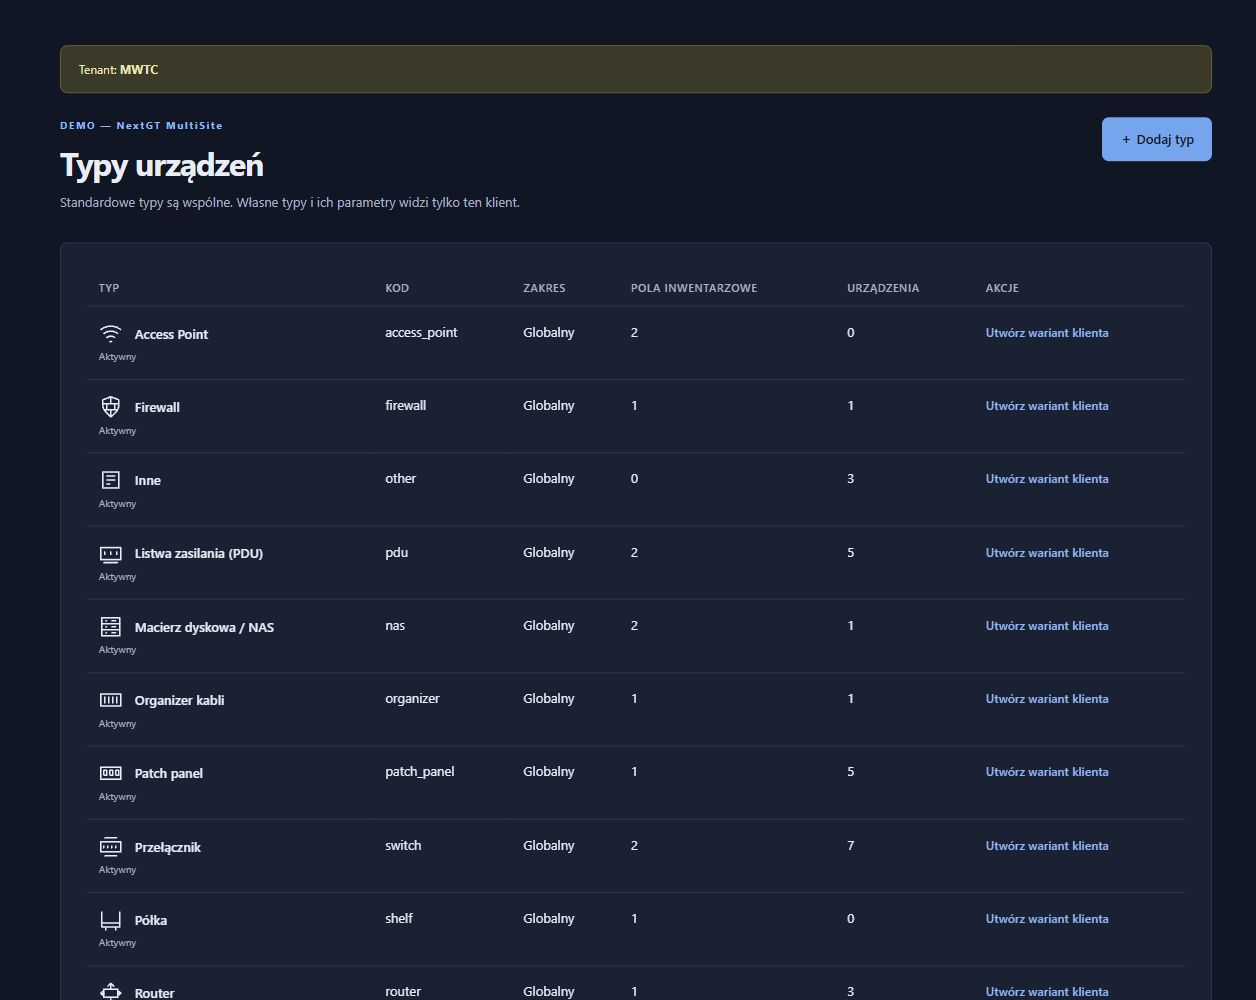
Scenariusze ilustrują przykładowe zastosowania, a nie wdrożenia konkretnych klientów. Zrzuty pochodzą z demonstracyjnego środowiska RackDocs; pokazują interfejs w języku polskim.